Prévenir les incidents IA avant l’alerte, le pari de Bitdefender
Associé à GravityZone PHASR, le nouveau module utilise le comportement des agents IA pour adapter les mesures de protection avant une compromission.
L’accélération des attaques assistées par l’intelligence artificielle réduit le temps disponible entre un premier accès et ses conséquences. Pour les équipes de sécurité, attendre qu’une activité malveillante déclenche une alerte peut laisser trop peu de temps pour contenir l’incident. Bitdefender place donc la prévention au centre de GravityZone AI Visibility and Control.
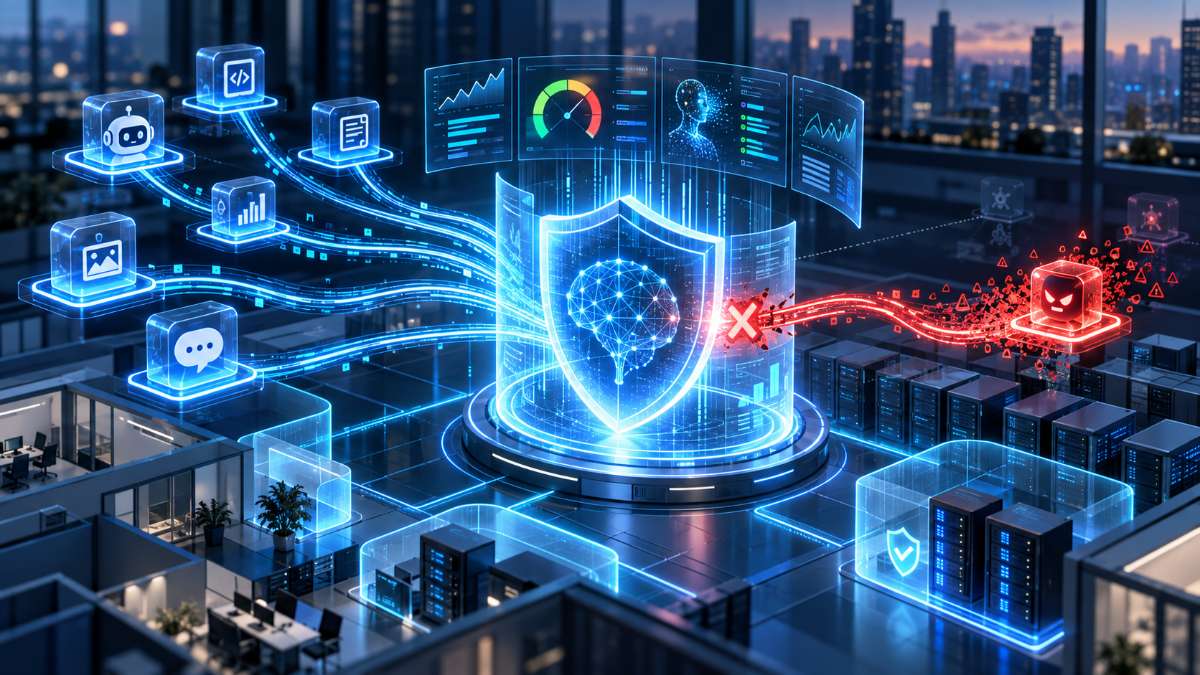
Le module commence par identifier les outils d’IA présents dans l’environnement, puis évalue le risque associé à chacun d’eux. Cette connaissance permet d’appliquer des restrictions avant qu’un usage inconnu ou non autorisé ne débouche sur une fuite de données, une compromission ou un problème de conformité.
Adapter le renforcement au comportement observé
Lorsqu’elle est associée à GravityZone PHASR, la solution fournit des données de télémétrie destinées à établir une référence comportementale pour les agents IA. Les mesures de renforcement peuvent ensuite évoluer en fonction de leur activité et des règles définies par l’organisation, sans nécessiter une modification manuelle à chaque changement. Cette approche cherche à réduire la surface d’attaque sans appliquer les mêmes restrictions à tous les outils. Un agent utilisé dans un cadre approuvé ne présente pas nécessairement le même risque qu’une application inconnue communiquant avec plusieurs services. L’activité observée devient donc un critère de décision complémentaire à l’identité de l’outil.
« L’adoption de l’IA progresse plus rapidement que la capacité de la plupart des équipes de sécurité à la maîtriser, exposant ainsi les organisations à des risques qu’elles ne peuvent pas voir », déclare Daniel Daraban, Vice President of Product, Bitdefender Business Solutions Group. Selon lui, la réduction du risque doit intervenir avant les étapes de détection et de réponse, en supprimant les possibilités de compromission suffisamment tôt.
Réduire les occasions plutôt que multiplier les alertes
Le cabinet d’étude Gartner prévoit que plus de 40 % des entreprises connaîtront d’ici 2030 un incident de sécurité ou de conformité lié au shadow AI. Cette projection montre les limites d’une stratégie reposant uniquement sur l’analyse des événements une fois qu’ils se sont produits.
GravityZone AI Visibility and Control permet d’autoriser, de restreindre ou de bloquer les outils détectés à l’aide des mécanismes de contrôle déjà présents dans GravityZone. La solution est disponible sous Windows pour les nouveaux clients comme pour les clients existants. La prise en charge d’autres systèmes d’exploitation est annoncée ultérieurement.
La prévention appliquée à l’IA ne consiste donc pas à interdire indistinctement les nouveaux usages. Elle vise à réduire les possibilités d’abus au fur et à mesure que les comportements évoluent. Lorsque les attaques gagnent en vitesse, l’avantage ne revient plus seulement à l’équipe qui détecte la première, mais à celle qui a déjà supprimé le chemin que l’attaquant comptait emprunter.