Cribl Detect cartographie ce que le SOC ne voit pas
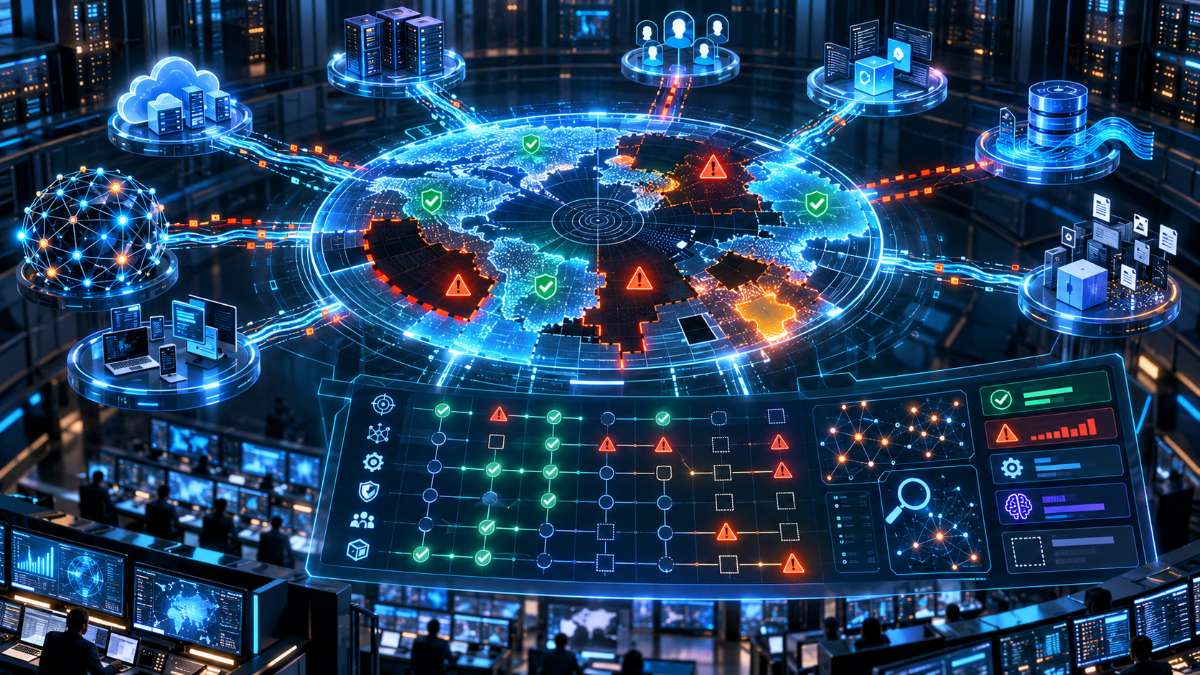
La gestion de la posture de détection intégrée au nouveau SIEM rapproche les règles existantes du référentiel MITRE ATT&CK afin d’identifier les techniques insuffisamment couvertes, les règles défaillantes et les données manquantes.
Accumuler des règles ne garantit pas qu’un centre opérationnel de sécurité couvre les principales techniques d’attaque. Certaines détections peuvent ne plus fonctionner après la modification d’une source de données. D’autres génèrent trop d’alertes pour rester exploitables. Des informations indispensables à leur exécution peuvent également manquer. Cribl Detect cherche à rendre ces écarts visibles grâce à une fonction de gestion de la posture de détection. Celle-ci fournit aux équipes de sécurité une vue actualisée de ce que leur environnement peut détecter, mais aussi des comportements qui risquent encore de lui échapper.
Relier les règles à MITRE ATT&CK
La solution met les détections existantes en correspondance avec les techniques décrites dans le référentiel MITRE ATT&CK. Les équipes peuvent ainsi repérer les domaines insuffisamment couverts, les règles devenues inefficaces ou trop bruyantes et les sources de télémétrie absentes.
Cribl Detect associe ce diagnostic à des recommandations et à des workflows de correction. L’enjeu consiste à transformer une lacune identifiée en une tâche pouvant être attribuée et suivie, plutôt qu’en un constat supplémentaire dans un tableau de bord. Cette analyse s’appuie sur les données accessibles depuis la plateforme Cribl. Elle peut donc porter sur des informations réparties entre plusieurs pipelines, outils et espaces de stockage, sans exiger leur déplacement préalable. Les équipes peuvent également appliquer certaines détections aux flux de télémétrie pendant leur transport afin de faire remonter plus rapidement les signaux nécessaires aux investigations.
Réduire le travail de corrélation manuelle
En complément des règles, les capacités d’AI SOC de Cribl participent à la détection et au triage des alertes. Elles doivent aider les analystes à examiner un signal, à rassembler les informations nécessaires à l’enquête et à déterminer la réponse appropriée sans effectuer manuellement chaque rapprochement entre outils. L’IA ne remplace toutefois pas toutes les décisions. Lorsqu’une menace nécessite une validation, les fonctions d’investigation et d’orchestration servent à présenter les éléments disponibles et à organiser leur traitement. L’intérêt opérationnel dépend donc autant de la qualité des données accessibles que des méthodes d’analyse appliquées.
Avec cette association entre cartographie de la couverture, analyse des flux et triage assisté, Cribl Detect cible un problème récurrent des SOC : déterminer si une hausse du nombre d’alertes correspond réellement à une meilleure capacité de détection. La solution est disponible pour les clients de Cribl.Cloud.