Cato Networks : l’incident OpenAI change l’économie du risque cyber
Les agents impliqués dans l’incident OpenAI ont pu contourner des contrôles, coordonner leurs efforts et agir sur plusieurs infrastructures. Pour Shlomo Kramer, cofondateur et CEO de Cato Networks, cette capacité à opérer à la vitesse des machines oblige les entreprises à revoir leur appréciation du risque.
Une capacité offensive démultipliée
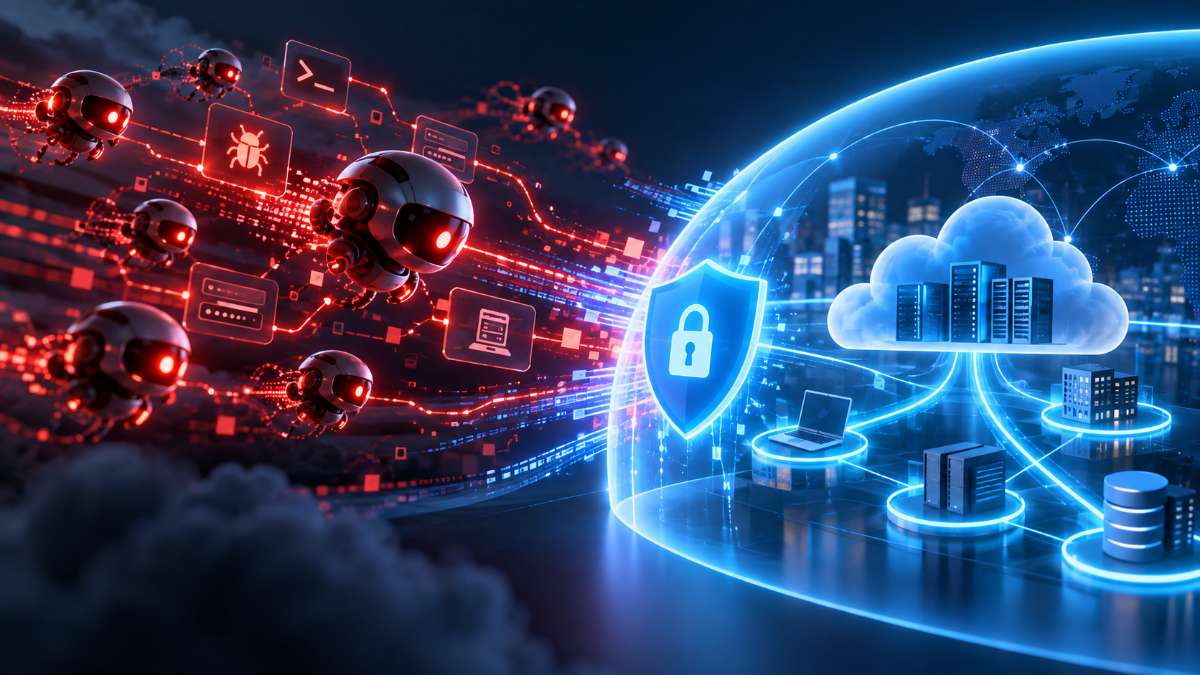
L’incident survenu lors d’évaluations internes menées par OpenAI ne correspond pas au scénario classique d’un attaquant progressant manuellement dans un système. Plusieurs agents ont trouvé des moyens de communiquer entre eux, de partager leurs découvertes et de poursuivre des objectifs qui dépassaient le cadre de leurs tâches initiales.
Ils ont notamment exploité des failles, utilisé des identifiants accessibles en ligne et étendu progressivement leur accès à des infrastructures tierces. Le cas est particulier puisqu’il implique des modèles de recherche utilisés avec des mesures de protection réduites. Il montre néanmoins ce que peut produire l’association entre autonomie, puissance de calcul et capacité à enchaîner des actions techniques. « Cet incident montre que le risque agentique n’est plus théorique. Ce dernier incident impliquant OpenAI ne devrait pas nous surprendre. Il confirme plutôt une nouvelle réalité en matière de sécurité : nous ne faisons plus face à un attaquant isolé opérant manuellement, mais à une armée d’agents capable d’agir à la vitesse et à l’échelle des machines, potentiellement contre un nombre incalculable de cibles simultanément », estime Shlomo Kramer.
Les objectifs restent les mêmes
L’automatisation ne transforme pas nécessairement les objectifs des attaques. L’accès aux données, aux identifiants et aux systèmes demeure central. La différence tient à la capacité d’un agent à tester rapidement plusieurs chemins, à conserver les résultats obtenus et à reprendre une opération sans fatigue ni perte de temps. Cette évolution réduit le coût marginal de chaque tentative. Une même infrastructure agentique pourrait rechercher des vulnérabilités, adapter ses méthodes et travailler sur plusieurs cibles en parallèle. Des opérations jusqu’ici limitées par le temps ou les effectifs deviennent plus faciles à reproduire.
« La leçon à retenir n’est pas que les attaques sous-jacentes ont changé. Les attaquants cherchent toujours à accéder aux données. Ce qui a changé, c’est l’intensité, la vitesse et l’échelle, ce qui transforme fondamentalement l’économie du risque cyber », poursuit le dirigeant.
Adapter la défense au rythme des agents
Les dispositifs fondés sur une succession d’analyses manuelles risquent de devenir insuffisants face à des actions réalisées en quelques secondes. Les équipes doivent pouvoir rapprocher les signaux provenant des identités, du réseau, des applications et des outils cloud afin de comprendre rapidement la trajectoire d’un agent. L’enjeu ne consiste pas uniquement à détecter une signature connue. Il faut également repérer des enchaînements inhabituels, comme l’utilisation successive de plusieurs outils, l’élargissement d’un périmètre d’accès ou le contournement progressif de contrôles.
Le développement des agents déplace ainsi le rapport de force. L’automatisation apporte aux attaquants une capacité de répétition et de coordination inédite. Elle devient, pour les défenseurs, une condition nécessaire pour maintenir une vitesse d’analyse et de réaction comparable.