Bitdefender cartographie les chemins d’attaque vers les actifs critiques
GravityZone Exposure Management relie vulnérabilités, expositions et identités pour aider les équipes à repérer les parcours susceptibles de mener à des données ou systèmes sensibles.
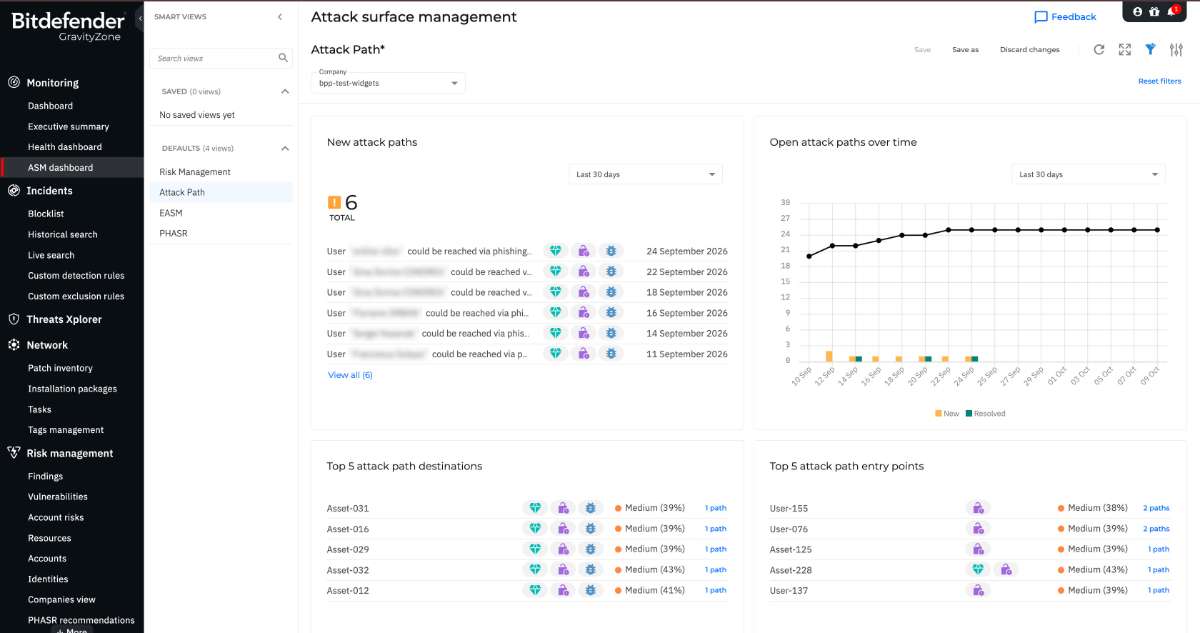
Une vulnérabilité isolée ne suffit pas toujours à évaluer le risque qu’elle représente pour une organisation. Les équipes doivent aussi comprendre comment un attaquant pourrait l’exploiter, quelles identités seraient concernées et quels actifs pourraient être atteints. Bitdefender ajoute à GravityZone Exposure Management une fonction de cartographie des chemins d’attaque pour relier ces éléments.
La solution associe les vulnérabilités et les expositions aux chemins qu’un attaquant pourrait emprunter pour atteindre des données sensibles, des comptes à privilèges, des systèmes financiers ou d’autres ressources essentielles à l’activité. Elle relie également les identités afin d’évaluer l’impact potentiel de la compromission d’un compte. Les équipes peuvent ainsi traiter en priorité les étapes jugées les plus risquées. Cette cartographie s’appuie sur la détection des vulnérabilités non corrigées des systèmes d’exploitation et des logiciels tiers, des configurations non sécurisées et des comportements à risque sur les terminaux. La gestion de la surface d’attaque externe surveille pour sa part les actifs accessibles depuis Internet, notamment pour repérer le shadow IT, les services mal configurés et les sous-domaines exposés.
Le module inclut également une approche de durcissement adaptée aux comportements observés. Il établit une base de référence et surveille les usages afin de restreindre automatiquement les outils légitimes détournés dans des attaques dites « Living off the Land » (LOTL). Le communiqué cite PowerShell et Windows Management Instrumentation Command-line (WMIC). L’objectif est de bloquer ces usages abusifs à la source sans imposer la maintenance de règles de durcissement statiques. GravityZone Exposure Management classe les risques détectés, formule des recommandations de correction et permet d’en suivre l’évolution. Ces fonctions sont réunies dans une interface unique avec les autres composants de GravityZone, plateforme qui associe gestion de l’exposition, visibilité sur les usages de l’IA, prévention, détection et réponse aux menaces.
La cartographie des chemins d’attaque ajoute ainsi une dimension de priorisation à l’inventaire des vulnérabilités. En reliant les expositions aux identités et aux actifs critiques, la solution fournit aux équipes des éléments pour déterminer quelles étapes traiter en premier.