SOC à l’ère de l’IA : trois questions à Jean-Pierre Garnier, SOC Manager chez Synetis
1. Dans l’édition 2026 de son rapport Cost of a Data Breach, IBM établit qu’une violation de données sur quatre a impliqué l’IA, soit une hausse de 56 % en un an. Comment faire de l’IA notre meilleure alliée pour détecter ces menaces avant qu’il ne soit trop tard ?
En France, ce sont 23 % des attaques malveillantes qui ont été générées par une IA. Et ces intrusions coûtent plus cher : 6 millions de dollars en moyenne.
Ce que ces attaques ont changé, c’est l’économie de l’attaque. Un deepfake d’identité ne coûte presque rien à produire, et il contourne la sensibilisation des collaborateurs. Un code malveillant assisté par IA se réécrit à chaque exécution, ce qui périme les signatures.
L’attaquant gagne en vitesse et divise son coût unitaire ; le défenseur doit absorber ce volume avec la même équipe.
Faire de l’IA notre meilleure alliée suppose de renoncer à une illusion : l’IA ne détectera pas mieux que ce que nos règles savent chercher. Elle amplifie la détection, elle ne la remplace pas. Trois chantiers, dans cet ordre.
- L’ingénierie de détection, d’abord. Écrire des règles adossées à des comportements observables et rattachées à ATT&CK, les éprouver en continu contre des simulations, mesurer leur couverture comme leur taux de bruit. C’est la partie ingrate, et c’est elle qui détermine la qualité de tout le reste.
- L’analyse comportementale, ensuite. Une attaque par deepfake ressemble à une demande légitime. Un code évolutif ressemble à un processus normal. Face à cela, la signature ne sert plus à rien : ce qui compte est l’écart par rapport à l’historique de l’entité, cet utilisateur n’émet jamais de virement à cette heure, ce serveur ne dialogue jamais avec cette destination. La détection se déplace du connu vers l’anormal.
- L’identité, enfin, qui est devenue le véritable périmètre. IBM le confirme : la gestion des identités et des accès figure parmi les trois premiers facteurs de réduction du coût d’une violation. Et les vecteurs dominants en France sont l’usurpation du support informatique avec sollicitations MFA répétées, puis le phishing par téléphone ou SMS. Autrement dit : authentification résistante au phishing, isolement des comptes privilégiés, et gestion des identités machines, ces clés d’API et comptes de service que personne ne surveille et que l’IA exploite très bien.
Le gain est mesurable, et c’est peut-être le chiffre le plus important du rapport : les organisations qui ont largement recours à l’IA et à l’automatisation détectent et contiennent un incident 91 jours plus tôt, pour 0,8 million d’euros de coût en moins. Le sujet n’est donc pas d’acheter de l’IA. C’est de l’appliquer à un socle de détection et d’identité qui tient déjà.
2. Aujourd’hui, le vrai piège pour un responsable sécurité, c’est l’Alert Fatigue. Concrètement, comment l’IA permet-elle de filtrer le bruit et les faux positifs pour ne remonter que l’urgent, même au milieu de la nuit ?
Ce n’est pas un problème de volume, c’est un problème de pertinence. IBM classe l’incapacité à hiérarchiser les menaces comme le premier facteur qui augmente le coût d’une violation, 300 000 € en moyenne en France, et la complexité des outils de sécurité au troisième rang. Une alerte de trop coûte moins cher qu’une alerte noyée.
Concrètement, l’IA agit en cinq couches, et chacune répond à un symptôme précis.
- Le regroupement. Une même cause racine produit 300 alertes ; le modèle les rattache à un seul incident. C’est le premier facteur de dégonflement, et le moins risqué.
- L’enrichissement. Le système va chercher tout seul ce que l’analyste ferait à la main : cette adresse IP est-elle déjà connue ? Cet actif est-il critique ? Ce compte est-il privilégié ? Ce fichier a-t-il déjà été vu ? Le contexte transforme une alerte en dossier.
- La référence comportementale. C’est le cœur. On ne compare plus l’événement à une règle, mais à l’historique de l’entité : ce compte se connecte-t-il habituellement à 3 h du matin, depuis ce pays, sur ce serveur ?
- La notation et la priorisation. Un score qui combine criticité de l’actif, renseignement sur la menace, écart comportemental et confiance de la détection. La file d’attente devient ordonnée, et le travail de l’analyste commence par le haut.
- L’automatisation de la réponse. Les playbooks traitent seuls les strates à faible risque, isoler, bloquer, clore avec une justification documentée, et ne font remonter que ce qui mérite un humain. L’intégration avec les solutions d’IAM pour forcer une réauthentification forte, verrouiller proprement un accès ou décommissionner un compte fait partie des bonnes pratiques.
Reste la vraie question, celle de trois heures du matin. La réponse n’est pas « l’IA réveille quelqu’un ». C’est « l’IA décide ce qui mérite de réveiller quelqu’un ». Et cette décision ne vaut que si deux conditions sont réunies :
- D’abord, la qualité des données de clôture. Un modèle de priorisation apprend de l’historique : si les tickets sont clos sans que personne n’ait documenté l’issue réelle ni la nature de ce qui a été observé, il n’a rien à apprendre. La discipline de qualification « quel comportement a été levé, quelle issue, quelle typologie » n’est pas un exercice de reporting. C’est le carburant de l’automatisation.
- Ensuite, la traçabilité de ce qui est masqué. Toute alerte supprimée doit rester comptée et auditable afin de pouvoir mesurer ce qu’on aurait raté. C’est le même principe qui veut qu’on ne cherche jamais le zéro absolu en détection, car un trou de couverture se paie toujours plus cher qu’un faux positif. La métrique qui compte n’est pas le nombre d’alertes traitées. C’est le délai de détection, le délai de réponse, et le taux de détection juste qui réveillent effectivement un analyste.
3. Entre l’essor des attaques par IA et le durcissement des normes (NIS 2, AI Act), les entreprises subissent une double pression technologique et réglementaire. Face à ce défi, comment Synetis les accompagne-t-elle concrètement dans leur stratégie de défense ?
La double pression est réelle, mais je crois qu’elle est mal cadrée. On la présente souvent comme deux chantiers parallèles : un chantier technique et un chantier de conformité. C’est une erreur de diagnostic.
Regardez ce que NIS 2 demande réellement : analyse de risque, gestion des incidents, sécurité de la chaîne d’approvisionnement, cryptographie, contrôle des accès, authentification multifacteur, continuité d’activité. Ce sont exactement les mesures qui résistent le mieux aux attaques assistées par IA. La conformité n’est pas un coût qui s’ajoute à la défense : elle en est le squelette.
La difficulté, en revanche, est bien réelle. La transposition française de NIS 2 accuse près de deux ans de retard, le projet de loi « résilience » était attendu devant l’Assemblée à l’automne 2026, alors que les obligations de la directive sont connues : alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois, avec des sanctions pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires. Les entreprises n’ont donc plus le luxe d’attendre le texte national pour se préparer. Et l’AI Act ajoute sa propre temporalité : obligations de transparence applicables depuis août 2026, volet « haut risque » reporté à décembre 2027. Dans le même temps, l’impact des attaques cyber n’a jamais été autant palpable, notamment sur les systèmes industriels critiques. Énergies, transports ou encore agroalimentaire avec un exemple très récent sur les meubles frigorifiques de la grande distribution début octobre 2026, la cybersécurité ne protège pas qu’un champ immatériel.
Chez Synetis, notre conviction, c’est qu’on ne construit pas une posture de sécurité « prête pour la conformité ». On construit une posture solide, et la conformité en devient un effet collatéral. Concrètement, cela donne une trajectoire en six temps.
- Savoir ce qu’on a : inventaire des actifs et des identités, y compris les identités machines (aujourd’hui, on parlera plus facilement de NHI dans un contexte où l’IA prend de plus en plus de place). Ni la défense ni la conformité ne se font à l’aveugle, et la gestion des identités est l’un des tout premiers facteurs de réduction du coût d’une violation.
- Fermer la brèche identitaire : authentification résistante au phishing, isolement des privilèges, cycle de vie des comptes de service et des clés d’API. En France, 41 % des organisations victimes n’avaient pas chiffré toutes leurs données sensibles : c’est un écart documenté, pas une opinion.
- Faire de l’ingénierie de détection une discipline : règles rattachées à ATT&CK, éprouvées, mesurées, réglées. Sans elle, l’IA de triage n’a rien à trier.
- Documenter la qualification: l’issue, la nature, le comportement observé. C’est ce qui alimente à la fois l’automatisation et le reporting réglementaire. Une seule saisie pour deux usages.
- Se préparer à l’incident avant qu’il survienne : plans de réponse testés, et surtout capacité médico-légale : on ne notifie pas en 24 heures ce qu’on ne sait pas voir. La rétention des journaux et la préservation des preuves se décident à froid, jamais en pleine crise.
- Gouverner l’IA qu’on utilise : cartographier les systèmes d’IA en production, y compris ceux arrivés par les métiers sans passer par la DSI. Le « shadow AI » est aujourd’hui le premier angle mort de conformité, et le premier vecteur de fuite de données.
Et cette démarche est à mener en continue, ce n’est pas un effort soudain suivi d’une phase de relâchement. C’est un cycle d’amélioration permanent.
Ce qu’un partenaire doit apporter là-dedans n’est pas un outil, mais une chaîne : la gouvernance, la détection, la réponse et la résilience tenues ensemble, avec la même lecture des menaces. Et la capacité de tenir les deux conversations à la fois, celle de l’ingénieur et celle du juriste, parce que ce sont les mêmes mesures qui les satisfont. Enfin, une honnêteté qui me paraît indispensable : on ne supprime pas le risque, on le réduit et on le rend supportable. La conformité est un plancher, jamais un plafond. Une entreprise qui vise le plancher sera conforme sur le papier et vulnérable dans les faits.
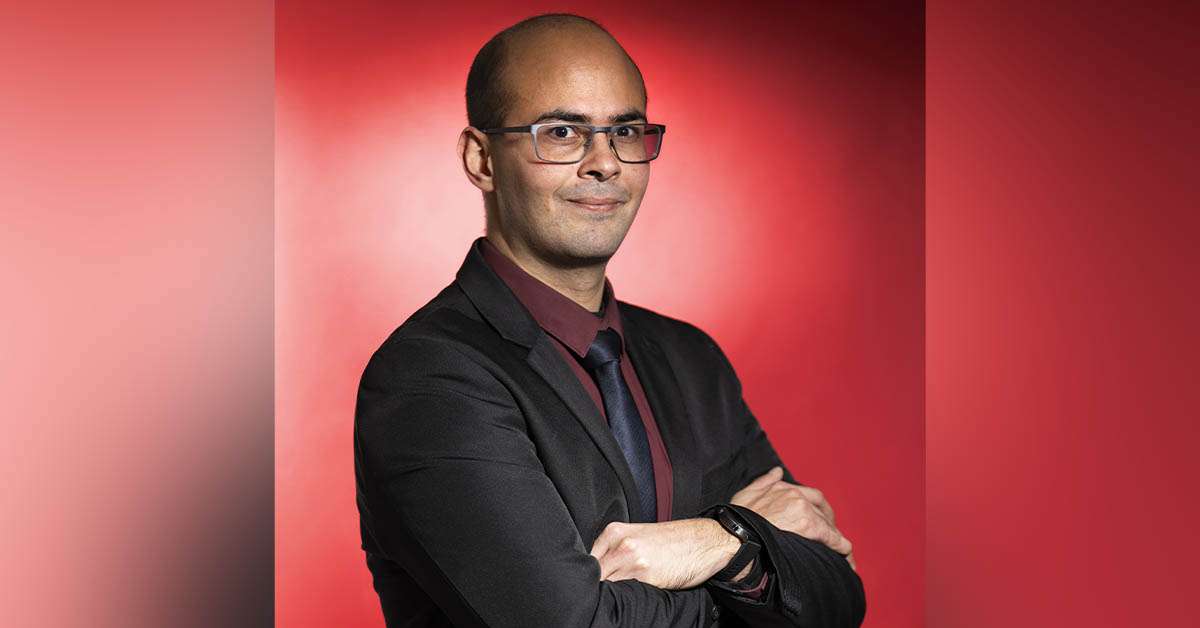
À propos de Jean-Pierre GARNIER, responsable SOC chez Synetis
Jean-Pierre commence sa carrière en 2008 au sein d’institutions gouvernementales, principalement au ministère des Armées. Il évolue dans la cybersécurité depuis 2016, avec une double expertise sur les enjeux défensifs et offensifs. Depuis 2020, il s’est spécialisé dans les thématiques de détection.